
La promesa de una plataforma de despliegue suele parecer sencilla: conectas un repositorio, declaras unas variables, eliges un dominio y pulsas Deploy. El código pasa a estar disponible sin escribir a mano la secuencia de docker build, configuración de proxy y certificados. Esa comodidad es real; lo que cambia entre alternativas es quién responde cuando el servidor, la base de datos o la red dejan de funcionar.
Coolify ofrece una experiencia parecida a la de una PaaS sobre servidores que controlas. Reduce trabajo repetitivo de publicación, pero no convierte una máquina propia en un servicio gestionado por un tercero. El valor de Coolify no está en eliminar la operación, sino en separar una interfaz de control conveniente de una infraestructura cuya seguridad, capacidad y recuperación siguen siendo responsabilidad del operador.
A continuación analizamos Coolify v4, las rutas principales de despliegue y los límites que conviene definir antes de alojar una aplicación. La documentación consultada corresponde a la línea estable v4; la última release publicada verificada para esta revisión fue v4.7.5, del 10 de noviembre de 2026. Material de arquitectura para v5 no debe confundirse con el comportamiento de esta versión.
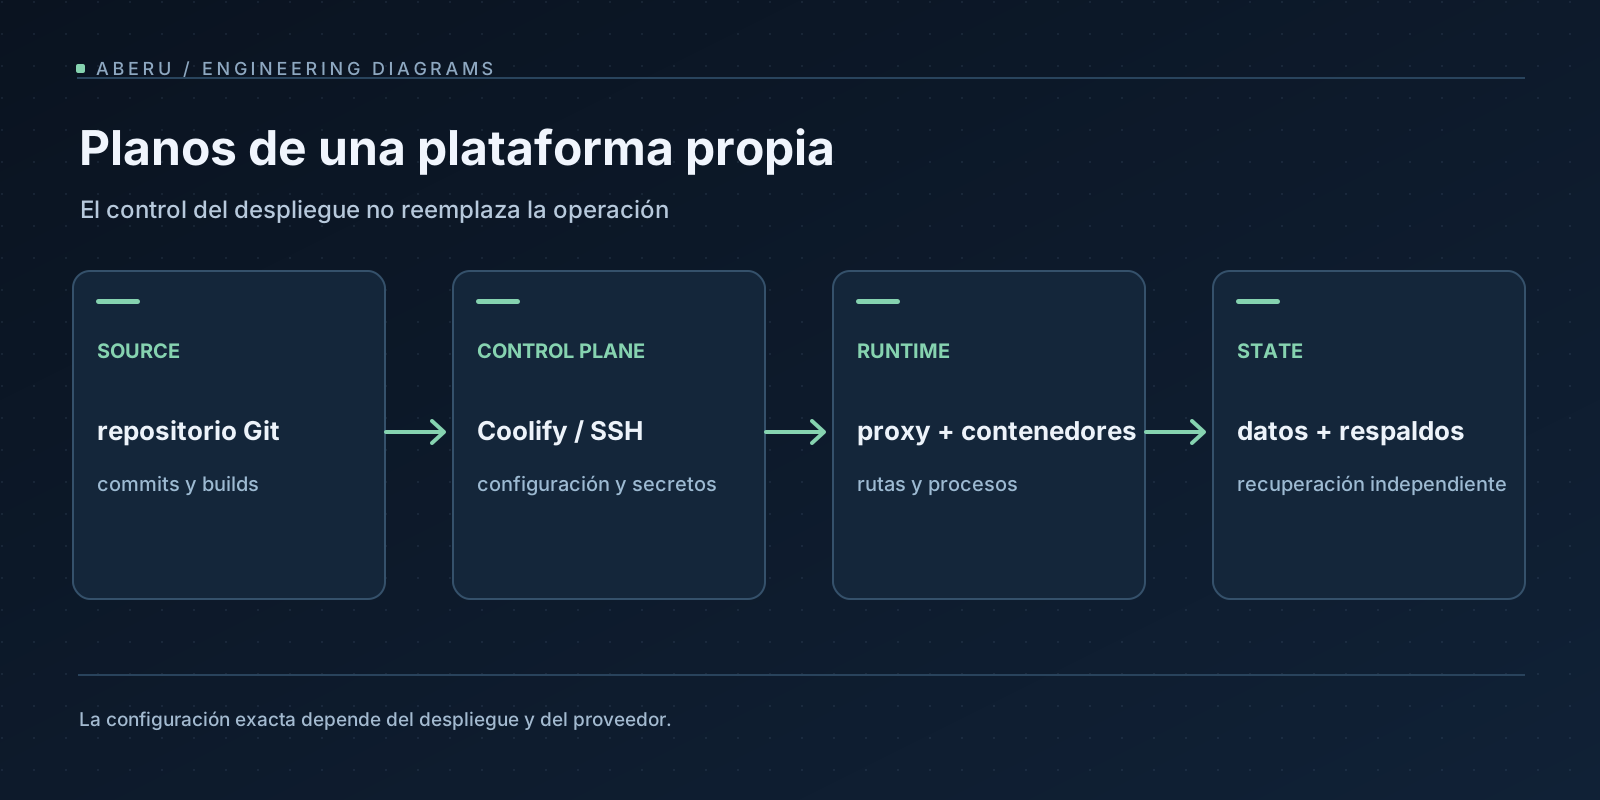
Qué se gana al operar una PaaS propia
El atractivo original frente a publicar cada servicio manualmente es válido: un control centralizado de proyectos, dominios, despliegues y recursos Docker permite sostener un conjunto heterogéneo de aplicaciones. Un proyecto puede usar Node.js, Python, Elixir o una imagen compilada en otro lugar sin exigir una plataforma de ejecución especializada para cada lenguaje.
Pero esa flexibilidad tiene una segunda cara. La misma máquina puede concentrar varios servicios con perfiles de consumo y riesgo distintos. Si un contenedor llena el disco, una base de datos agota memoria o el proxy recibe una configuración inválida, el efecto puede alcanzar recursos que no tienen relación con el despliegue original.
Por eso es más preciso pensar en Coolify como plano de control sobre Docker, no como sustituto del sistema operativo, de los backups o de la observabilidad. La arquitectura oficial distingue la instancia de Coolify, los servidores conectados, los contenedores y el proxy de cada destino.
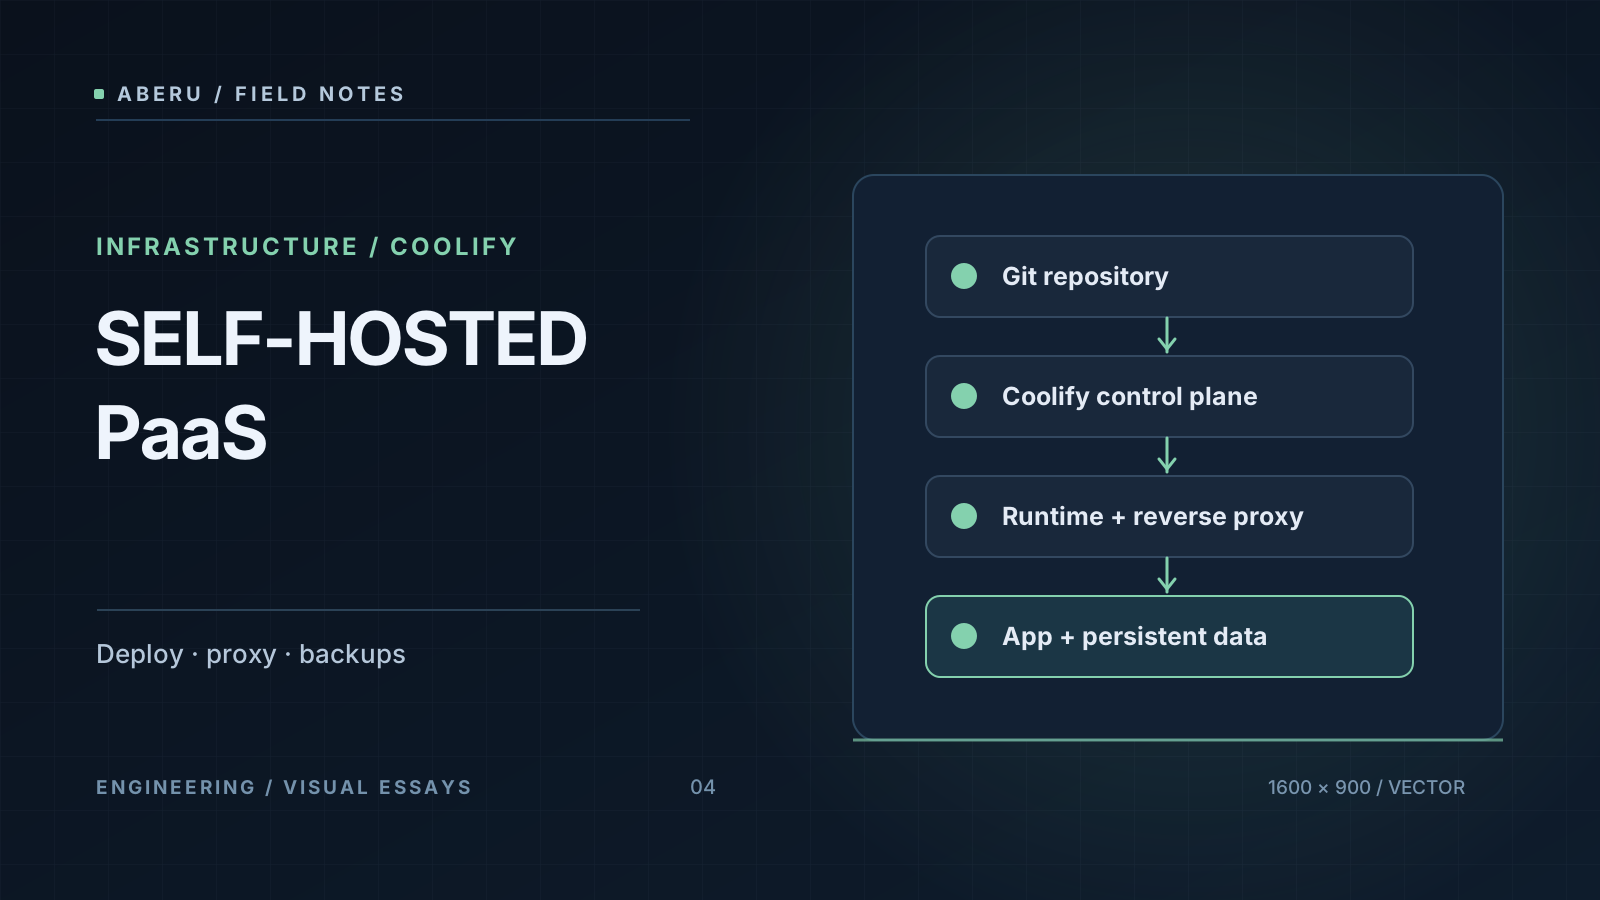
Cuatro piezas y una frontera operativa
Plano de control. El dashboard, la API y los mecanismos de automatización reciben peticiones de despliegue o configuración y las procesan mediante trabajos en cola. Servidores. Coolify se conecta a los hosts por SSH para realizar operaciones necesarias. Recursos. Las aplicaciones, bases de datos y servicios se ejecutan como recursos Docker sobre los servidores asignados. Proxy. En los destinos expuestos públicamente, un reverse proxy encamina las solicitudes al contenedor correcto.
Esta división explica un comportamiento importante: si el dashboard de Coolify deja de estar disponible, las aplicaciones existentes pueden seguir sirviendo tráfico mientras el servidor, el proxy, los contenedores y la red permanezcan sanos. Eso no elimina el incidente: sin el plano de control puede quedar limitada la capacidad de desplegar y administrar desde su interfaz. No son el mismo plano de fallo.
Coolify documenta varios mecanismos para llegar a un contenedor ejecutándose:
| Fuente o método | Qué ocurre | Cuándo tiene sentido |
|---|---|---|
| Repositorio Git + Nixpacks, Railpack (beta) o Static | Coolify prepara un build desde el código | Proyectos sin receta Docker propia, con control del builder y sus cambios |
| Git + Dockerfile | Se construye según una definición en el repositorio | Se necesita controlar explícitamente la imagen y sus dependencias |
| Docker Compose | Se aplica la definición de varios servicios | Topologías de servicios acoplados, asumiendo sus reglas de actualización |
| Dockerfile o Compose configurado en Coolify | La definición reside en la plataforma | Prototipos o configuraciones gestionadas fuera del repositorio |
| Imagen preconstruida en un registro | Se descarga y ejecuta por tag o digest SHA-256, sin recompilar fuente | CI produce un artefacto revisado que debe promoverse intacto |
Aquí hay una confusión especialmente frecuente: Nixpacks no es Nix ni devenv. Es una estrategia para construir imágenes desde código, mientras que Nix y devenv gestionan entradas y herramientas declarativas. Que un despliegue utilice Nixpacks no implica que comparta el modelo de devenv.lock explicado en nuestro artículo sobre entornos reproducibles.
El recorrido de una petición: DNS, proxy y puerto interno
Supongamos una API que escucha en el puerto 8080 dentro del contenedor. El usuario visita https://api.example.com, un nombre reservado aquí como ejemplo documental, no como servidor real. Para que esa solicitud llegue a la aplicación deben coincidir varias capas independientes:
- DNS resuelve hacia la IP pública del servidor de recursos, no hacia una abstracción mágica llamada “Coolify”.
- El firewall y las reglas del proveedor permiten las conexiones requeridas, normalmente 80 y 443 para el proxy.
- El proxy reconoce el dominio y reenvía a la aplicación mediante la red Docker pertinente.
- El puerto destino configurado en Coolify coincide con el puerto en el que el proceso escucha en el contenedor.
- La aplicación responde con la semántica que espera el cliente.
De forma predeterminada, Coolify v4 utiliza Traefik como proxy integrado; también existe Caddy como alternativa. La opción de proxy personalizado o desactivado traslada al operador la responsabilidad completa de TLS y enrutamiento. Cambiar configuraciones globales del proxy merece una ventana de verificación porque un error puede afectar a todas las aplicaciones públicas del servidor.
Una URL con esquema https:// permite que Coolify gestione certificados cuando la ruta integrada admite esa automatización. Pero TLS automático no corrige registros DNS rotos ni puertos bloqueados. Publicar directamente un puerto del host puede eludir el enrutamiento por dominios; para una API web habitual no debería ser la primera opción. La guía de dominios distingue estas responsabilidades.
Ejemplo continuo: API reemplazable y PostgreSQL con estado
Consideremos una arquitectura de aprendizaje sencilla: una API HTTP con /health y un PostgreSQL gestionado como recurso de base de datos separado. La aplicación no almacena archivos persistentes en su contenedor, y la base no se publica en Internet. La API se construye fuera del servidor de producción, mediante CI, y se entrega a Coolify como una imagen de registro identificada por digest.
Es una propuesta de diseño, no un despliegue realizado para este artículo. Se han verificado los mecanismos disponibles, pero no una combinación funcional con una aplicación ni credenciales reales.
Build: no reconstruir el artefacto en cada ambiente
En el repositorio del servicio se mantienen el código, el lockfile del lenguaje y una definición de build revisada. Si se usa Dockerfile, fijar una imagen base por digest y controlar el gestor de paquetes reduce entradas cambiantes. No vuelve determinista el build por sí solo: también cuentan scripts, reloj, red, herramientas y arquitectura. Una alternativa más fuerte para la trazabilidad es dejar que CI publique un artefacto y enviar a Coolify su referencia de registro por digest.
Eso separa dos preguntas que suelen mezclarse: “¿qué versión construimos?” y “¿en qué ambiente la ejecutamos?”. La primera debe quedar resuelta antes de tocar producción. La documentación de imágenes existentes confirma el despliegue sin construcción a partir de un digest. La procedencia y la verificación de imágenes requieren controles adicionales; un SHA-256 no asegura ausencia de vulnerabilidades.
Runtime: variables de entorno sin convertir secretos en capas de imagen
Una API podría requerir DATABASE_URL, LOG_LEVEL y un puerto interno. Conviene clasificar cada valor según dónde se necesita. Coolify distingue variables usadas en build y runtime; los valores nuevos pueden aplicarse a ambos ámbitos si no se ajusta su alcance. Una contraseña que solo necesita el proceso no debería entrar como argumento del build o imprimirse en logs.
Se configuraría DATABASE_URL como secreto de runtime mediante una referencia privada a la base de datos, sin mostrar aquí cadenas de conexión reales. Las variables no secretas pueden pertenecer a la configuración versionada del despliegue; las sensibles necesitan almacenamiento y permisos apropiados. Coolify documenta integraciones con gestores externos y advierte que la redacción de logs es de mejor esfuerzo, no una garantía contra filtraciones.
Estado: una base de datos no es otro contenedor desechable
Para PostgreSQL, la ubicación del almacenamiento y la política de backups son parte de la arquitectura. Un volumen persistente sobrevive a reemplazos normales del contenedor, pero no es una copia de seguridad. Si se pierde el disco del servidor, un volumen local puede perderse con él. Además, un volumen local no se convierte en almacenamiento compartido solo por registrar más servidores.
La API debería ser reemplazable; la base, administrada con migraciones, backups y un plan de recuperación. En este ejemplo la base permanecería accesible por red privada del destino, sin publicar el puerto PostgreSQL hacia Internet. Las variantes multi-servidor requieren un diseño explícito de persistencia, pues la documentación de almacenamiento no promete compartir volúmenes entre hosts.
Salud del contenedor no es salud del negocio
Un endpoint /health puede afirmar que el proceso está listo para recibir conexiones; no demuestra que los pedidos se graben correctamente, que la base responda bajo carga o que un servicio externo esté disponible. Su propósito es ofrecer una señal de readiness de coste bajo y comportamiento claro, sin modificar datos.
La configuración de health checks tiene sutilezas relevantes: una comprobación HTTP configurada desde Coolify se ejecuta dentro del contenedor y requiere curl o wget en la imagen final. Si se define tanto en Dockerfile como en el dashboard, la configuración del dashboard puede sustituir la de la imagen. Para Compose, el check corresponde a cada servicio en la definición y no a la misma pantalla estándar de aplicación.
En la documentación de v4 consultada, los chequeos HTTP generados se basan en el código de salida de la herramienta y algunos campos de respuesta esperada de la UI no se usan actualmente como condición. Por eso no deberíamos confundir “hay un campo que dice HTTP 200” con “se valida exactamente ese código” sin inspeccionar la implementación real. La readiness observada desde Docker tampoco sustituye una prueba externa atravesando DNS, TLS, proxy y la aplicación.
Cambiar una versión: rolling, rollback y sus límites
Coolify puede realizar reemplazos rolling para determinados tipos de aplicación —por ejemplo Dockerfile e imágenes existentes—, siempre que se cumplan las condiciones de despliegue. En ese flujo intenta solapar contenedores y utiliza señales de salud antes de retirar el anterior. No garantiza cero downtime: depende de la aplicación, del arranque, del cierre de conexiones y de la configuración. Además, publicar puertos fijos en el host u otras personalizaciones puede impedir ese mecanismo.
Una aplicación administrada mediante Docker Compose se actualiza mediante reconciliación Compose; no se deben asumir automáticamente las mismas garantías de reemplazo. Estas diferencias están explicadas en la guía de rolling updates.
Una reversión de aplicación es también más estrecha de lo que sugiere la palabra rollback: puede restaurar una imagen anterior retenida, pero no deshace migraciones, cambios en volúmenes ni efectos en APIs externas. De hecho, la documentación de rollbacks indica que la imagen recuperada se ejecuta con la configuración de runtime actual. Para una migración incompatible de PostgreSQL, regresar al contenedor previo puede dejar el servicio peor, no mejor.
La defensa es diseñar migraciones compatibles cuando sea posible, conservar artefactos anteriores y distinguir el rollback de aplicación de la recuperación de datos. Antes de un cambio delicado conviene practicar el procedimiento con una copia de datos adecuada y una ventana de recuperación medida.
Tres copias distintas que no deben confundirse
Hay al menos tres superficies con necesidades independientes de respaldo:
| Qué se respalda | Para qué sirve | Qué no recupera por sí solo |
|---|---|---|
| Instancia Coolify: base de datos de control y configuración | Volver a levantar proyectos, ajustes y referencias de recursos | Datos de PostgreSQL de las apps o archivos persistentes |
| Base de datos de la aplicación: dumps y copias consistentes | Recuperar el estado lógico de PostgreSQL | Toda la infraestructura ni todos los archivos del servicio |
| Volúmenes/archivos de aplicaciones | Recuperar contenido persistente fuera de la base | La configuración y claves del plano de control |
Los backups de instancia protegen la base de control de Coolify, no todas las cargas de trabajo. Para recuperar configuración cifrada puede ser imprescindible conservar la APP_KEY original y tratar las claves SSH por separado; esos datos requieren una copia segura fuera de la máquina que se intenta recuperar. La guía de restauración lo detalla.
Los backups de bases de datos permiten generar dumps y enviarlos a almacenamiento configurado, incluido uno remoto cuando corresponda. Un trabajo marcado como exitoso no certifica que el archivo se pueda restaurar. La recomendación operacional es programar ensayos de restauración y verificar que las versiones de aplicación y esquema resultantes sean utilizables. Si el único backup reside en el mismo servidor, un fallo de ese servidor puede eliminar servicio y copia simultáneamente.
La operación diaria no termina al pulsar Deploy
Coolify ofrece estados, logs, información de salud, notificaciones y métricas opcionales mediante Sentinel. Aun así, el propio producto distingue sus indicadores integrados de un sistema externo de observabilidad completo. Para un servicio importante hacen falta señales desde fuera: disponibilidad del dominio, caducidad de TLS, flujos críticos, saturación de disco, errores de aplicación y retención consultable de logs.
En seguridad, el reparto tampoco es ambiguo. Coolify aporta autenticación del dashboard, controles de acceso, automatización de certificados y opciones de gestión de credenciales; el operador mantiene la responsabilidad sobre actualizaciones del SO y Docker, acceso SSH, firewall, permisos, imágenes, dependencias y endpoints de la aplicación. Conviene activar 2FA en la consola, limitar el alcance de las claves y no exponer paneles administrativos si pueden estar restringidos por red. Consulta el modelo de seguridad.
Actualizar la instancia Coolify tampoco actualiza mágicamente las aplicaciones que ejecuta. Las notas de versión, las copias previas y la inspección de servicios después de un upgrade siguen siendo necesarias. La automatización ahorra acciones manuales, no reemplaza la responsabilidad de revisar sus consecuencias.
El coste real: infraestructura más trabajo operativo
La ventaja económica potencial de self-hosting es el control de la infraestructura y la posibilidad de agrupar cargas con requisitos conocidos. La desventaja es que la factura deja de estar contenida en una sola tarifa de plataforma. Una comparación honesta debería sumar:
Servidor y red + IP pública + discos y almacenamiento remoto + dominios y posibles servicios de borde + monitorización y retención de logs + tiempo de operación y respuesta a incidentes.
El software Coolify self-hosted no exige una licencia de la plataforma; Coolify Cloud es un servicio distinto, que gestiona el plano de control mientras las cargas siguen en servidores aportados por el usuario. Aun así, la ausencia de una tarifa de licencia no convierte el hosting en gratuito ni convierte los costes operativos en cero.
No reproduzco aquí cifras de un servidor particular o una comparación mensual personal con Vercel que no pueda documentarse con facturas, recursos y periodo equivalentes. Los importes fluctúan por región, impuestos, almacenamiento y tráfico. Para evaluar un caso real hay que sumar esos conceptos y decidir qué niveles de disponibilidad y recuperación se necesitan. Un VPS pequeño puede cubrir los mínimos de instalación y no ser adecuado para una aplicación con picos intensos o datos críticos.
Cuándo elegirlo y cuándo delegar la operación
Coolify tiene sentido cuando el equipo ya comprende Docker, SSH, DNS y backups, desea controlar ubicación o costes de ejecución, y prefiere una interfaz única para proyectos heterogéneos. Puede resultar especialmente útil para entornos internos, prototipos persistentes y cargas moderadas cuya complejidad operativa sea aceptable.
En cambio, una PaaS gestionada puede ser preferible cuando la organización no quiere operar sistemas, no dispone de guardias ante incidentes o necesita servicios de datos y disponibilidad respaldados por contratos concretos. La comparación no es “Coolify es mejor que Vercel”, sino qué parte de la complejidad conviene automatizar y qué parte conviene delegar.
La conexión con un pipeline reproducible es también deliberada. Primero se construye y verifica el artefacto; después se configura su ejecución por digest, dominio, variables y estado. Coolify puede manejar la segunda parte, pero no convierte automáticamente en reproducible la primera. Y ninguna de las dos sustituye las copias externas, la seguridad del host o las pruebas de restauración.
La medida de madurez no es cuántos despliegues haces con un clic, sino si sabes qué versión estás ejecutando, cómo detectas un fallo y cómo recuperas el servicio sin confundir contenedores con datos.

